



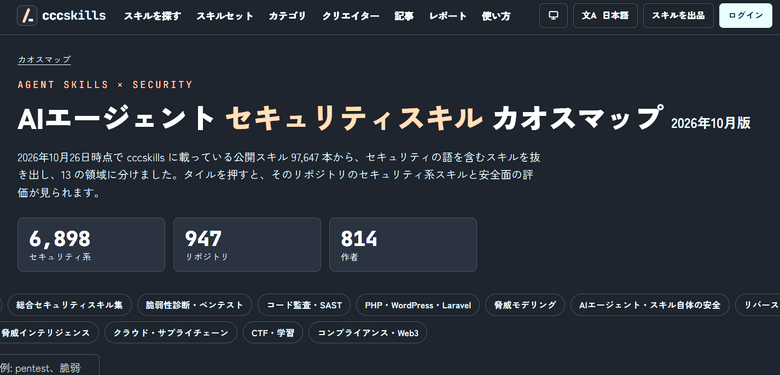
ウォーカーは、AIエージェント向けスキルの日本語検索サイト「cccskills」で、「AIエージェント セキュリティスキル カオスマップ 2026年10月版」を公開しました。cccskillsに掲載している公開スキル9万7647本のうち、名前や説明にセキュリティの語を含む6898本(947リポジトリ、814作者)を13の領域に整理しています。Web版では、タイルを押すとそのリポジトリのスキル一覧と、SKILL.mdの記述から判定した安全面の評価を表示します。
スキルは、Claude CodeやCodexなどのAIエージェントが読み込む手順書(SKILL.md)で、エージェントと同じ権限でコマンドの実行やファイルの書き換えを行います。リリースによると、2026年1月には公開レジストリで悪意のあるスキルが大量に配られ、ソフトウェアセキュリティの非営利団体 Open Worldwide Application Security Project(OWASP)は12の公開者アカウントから1184本が配布されたと記録しています。
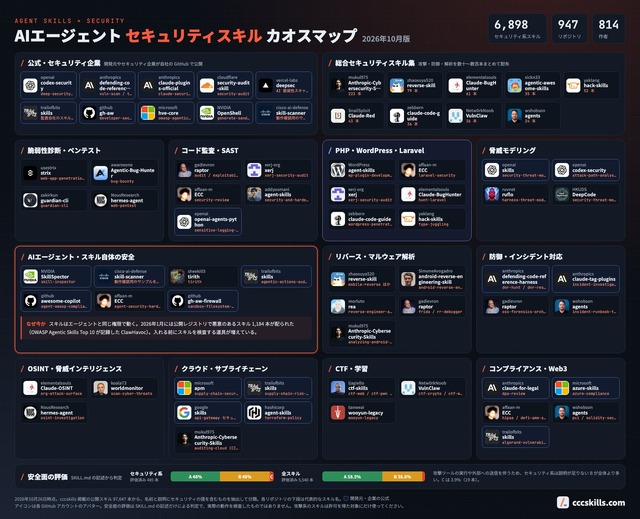
カオスマップの領域は、脆弱性診断・ペンテスト、コード監査、脅威モデリング、マルウェア解析、クラウド・サプライチェーンなどです。10月21日に公表されたPHPの脆弱性(通称php2shell)を受けて「PHP・WordPress・Laravel」の領域を設けたほか、スキルやエージェントの動作を入れる前に検査するスキル(NVIDIAのSkillSpector、Ciscoのskill-scannerなど)を独立した領域にしています。OpenAIやAnthropic、Googleなどが自社で公開しているスキルは「公式」として区別しています。
開発チームでエージェントにセキュリティ作業を任せたい企業にとって、どのスキルが公式で、どれが検査ツールなのかを一望できるのは便利です。一方で、安全面の評価はSKILL.mdの記述から判定したもので、コードそのものを監査した結果ではない点は押さえておく必要があります。


