

サイトやサーバーのセキュリティ診断を3万円から。診断後の弱点もそのままワンストップで対応します。継続的に守り続けるセキュリティ保守(月3万円~)もあわせて提供します。
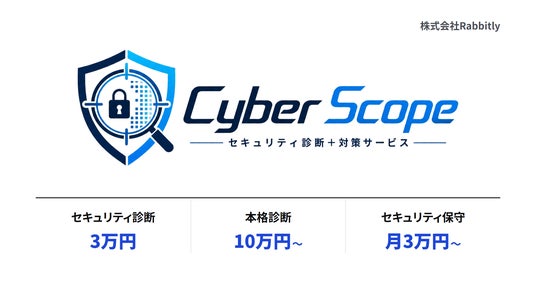
株式会社Rabbitly(本社:東京都港区、代表取締役:森 悠貴、堀 海斗)は、2026年10月23日、サイバーセキュリティ診断と対策のサービス「CyberScope」(読み:サイバースコープ)を開始しました。Webサイトや社内システムの弱点(脆弱性)の診断を行い、そのままワンストップで修正作業も行います。
また、定期的なシステムの監視を継続的に行う保守契約も、月額3万円~ご提供致します。
当社は年間80件超のシステムを開発している開発会社のため、診断で見つかった問題の原因がプログラム(ソースコード)にある場合も、そのまま弊社にて修正可能がです。
料金は、インターネットに公開しているサイトやサーバーとソースコードをチェックするセキュリティ診断が3万円(税別)、構成や権限まで総合的に調べ、ペネトレーションテストも行う本格診断が10万円(税別)~で対応致します。
診断の後も継続して守るセキュリティ保守は、月3万円(税別)~(※規模感に応じての要お見積り)となります。
サービスサイト:https://rabbitly.jp/security/
背景
サイバー攻撃が横行する事態となっています
昨今、ニュース各社報道の通り、国内の大手企業・中小企業問わず、ランサムウェア(会社のデータを暗号化して使えなくし、元に戻す代わりにお金を要求するウイルス)などによる被害の公表が続いています。受注や出荷が止まり、ほかの会社のサービスにまで影響が出た例や、侵入から暗号化までの4か月以上、気づかれていなかった例もあります。
狙われるのは、大きな会社だけではありません
警察庁によると、2025年に警察へ報告されたランサムウェアの被害は226件で、そのうち約6割にあたる143件が中小企業でした。調査と復旧に1,000万円以上かかった組織は5割を超えています。
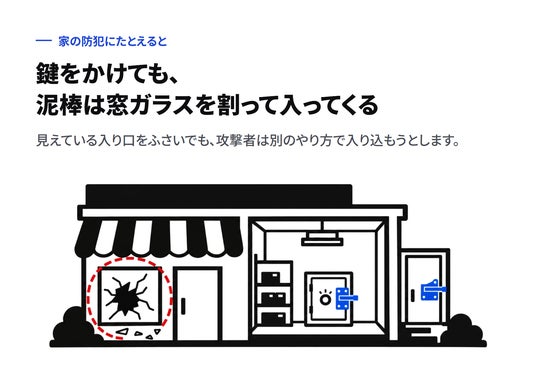
攻撃の多くは自動化されています。攻撃者は会社の大きさに関係なく、インターネットにつながっている機器やサイトを片っ端から試しています。家の防犯にたとえると、窓を閉めて鍵をかけたから大丈夫、というわけではありません。泥棒は窓ガラスを割ってでも入ってきます。サイバー攻撃も同じで、見えている入り口をふさいでも、攻撃者は別のやり方で入り込もうとします。
攻撃は、ひとつの弱点から始まります
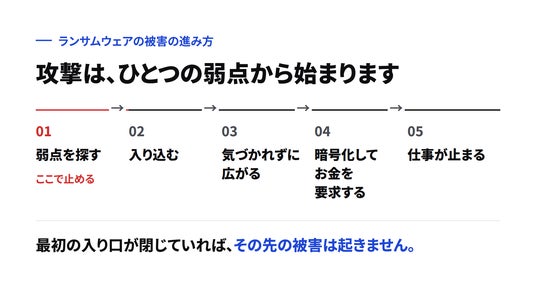
ランサムウェアの被害は、たいてい次の順に進みます。
- 弱点を探す:攻撃者はプログラムを使い、インターネットにつながっている機器やWebサイトの弱点を自動的に探します。
- 入り込む:見つけた弱点や盗んだIDとパスワードを使って、社内のネットワークに入り込みます。
- 気づかれずに広がる:入り込んだあともすぐには動かず、社内を調べながら、より多くのサーバーに入れるようにします。
- 暗号化してお金を要求する:サーバーのデータを暗号化し、バックアップも消したうえで、元に戻す代わりにお金を要求します。
- 仕事が止まる:受注、出荷、会計などの業務が止まります。復旧には時間がかかり、費用もかさみます。
最初の入り口が閉じていれば、その先の被害は起きません。
被害にあうと、止まるのはシステムだけではありません
- 仕事が止まる:受注、出荷、会計、予約などのシステムが使えなくなり、復旧するまで手作業で回すことになります。
- 国への報告とお客様への通知:2022年4月から、個人情報が漏えいしたとき、またはそのおそれがあるときに一定の条件にあてはまると、個人情報保護委員会への報告と本人への通知が法律で義務づけられています。
- 費用がかかる:原因の調査、システムの復旧、お客様への対応に費用がかかります。
- 取引先にも広がる:自社が入り口になって、取引先まで被害が広がることがあります。失った信用を取り戻すには時間がかかります。
中小企業では、診断を受けても対策が進みにくい
セキュリティに詳しい社員がいない会社では、専門用語の多い報告書を受け取っても、何から直せばよいかを判断するのは簡単ではありません。見つかった弱点を直すには、システムを作った会社に改めて頼む必要があり、対策が後回しになることもあります。診断で弱点が見つかっても、直す手立てがなければ危険は残ったままです。
一度直しても、システムに使っている部品(ライブラリ)には、あとから新しい弱点が見つかることがあります。
CyberScopeは、見つけた弱点を開発会社として直すところまで担当し、そのあとも保守で守り続けます。
サービスの特長
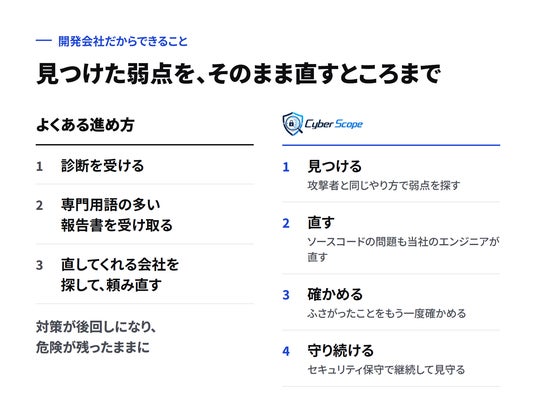
1. 開発会社だから、ソースコードの問題もすぐに直せる
株式会社Rabbitlyは年間80件超のシステムを開発している会社です。診断で見つかった弱点の原因がプログラム(ソースコード)にある場合も、当社のエンジニアがそのまま直します。別の開発会社を探して頼み直す必要がないため、弱点が見つかってから直すまでの時間を短くできます。
2. 見つける、直す、確かめるまでを一貫して担当
当社のエンジニアが攻撃者と同じやり方で弱点を探し、見つかった弱点を直して、ふさがったことをもう一度確かめます。本格診断では、許可をいただいたうえで、攻撃シナリオに基づいて実際に入り込めるかを試す「ペネトレーションテスト」も行い、起こりうる被害まで確かめます。
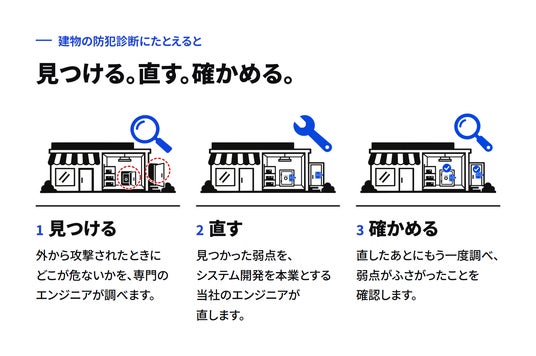
3. 専門用語を使わない報告書
報告書は、何が危ないのか、どれから直すべきかを、経営者の方が読める形で1枚にまとめたものです。技術者向けの詳しい報告書も別にお渡しします。直ったことを確かめた結果は、取引先への説明にもお使いいただけます。
4. 診断のあとも、保守で守り続ける
セキュリティ保守(月3万円から、税別)では、当社のエンジニアが継続してサイトやシステムを見守り、サイトやサーバーが止まっていないかの確認(死活監視)、不審なアクセスや攻撃の見張り(攻撃のモニタリング)、使っている部品(ライブラリ)の弱点への更新、プログラム(ソースコード)の更新までを行います。開発会社なので、ソースコードの直しが必要になったときも、そのまま当社のエンジニアが対応します。
提供内容と料金
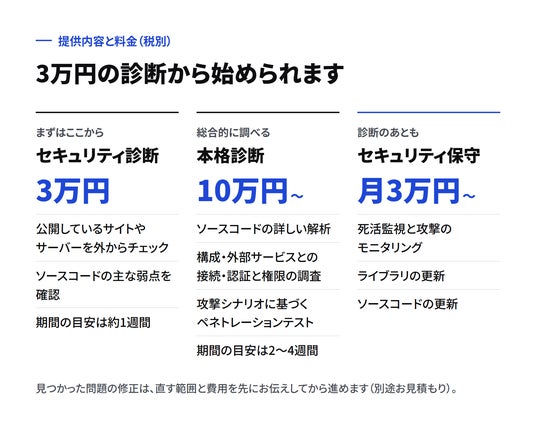
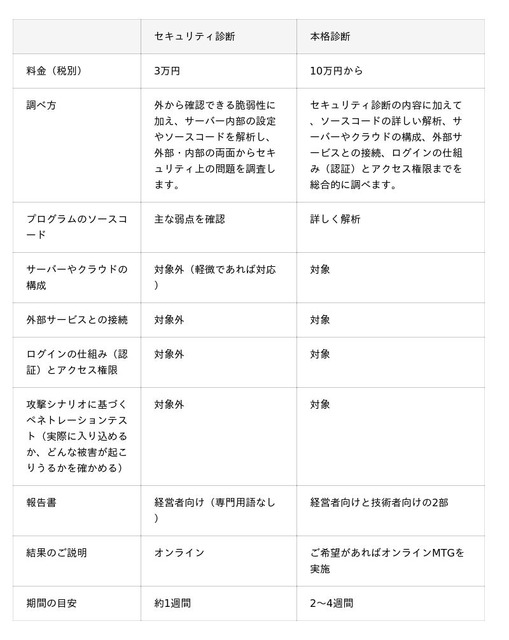
見つかった問題の修正は、診断の結果をもとに、直す範囲と費用を先にお伝えしてから進めます(別途お見積もり)。本格診断の料金は、対象の画面の数、サーバーの台数、プログラムの量などで変わります。
セキュリティ保守(月3万円から、税別)
- 死活監視:サイトやサーバーが止まっていないかを、自動的に継続して確かめます。
- 攻撃のモニタリング:不審なアクセスや攻撃の動きがないかを見張ります。アクセスログの監視や不正なAPIアクセスのモニタリングを実施致します。
- ライブラリの更新:使っているライブラリやパッケージに弱点が見つかったら、弱点を直した新しいバージョンに更新します。
- ソースコードの更新:必要に応じて、プログラム(ソースコード)も当社のエンジニアが点検及び修正を行います。
保守の料金は対象のサイトやシステムによって変わるため、無料相談で内容をうかがったうえでお伝えします。
ご利用の流れ
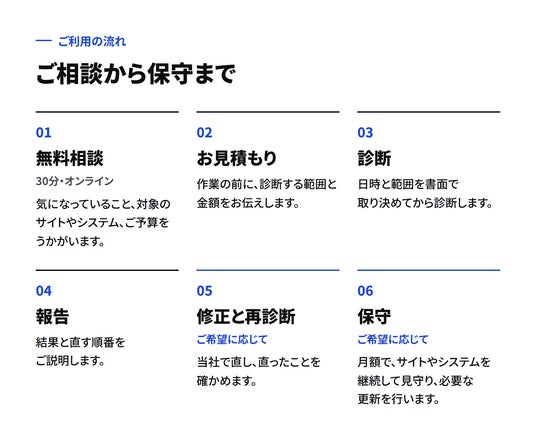
- 無料相談(30分・オンライン):気になっていること、対象のサイトやシステム、ご予算をうかがいます。
- お見積もり:作業の前に、診断する範囲と金額をお伝えします。
- 診断:日時と範囲を書面で取り決めてから診断します。
- 報告:結果と直す順番をご説明します。
- 修正と再診断(ご希望に応じて):当社で直し、直ったことを確かめます。
- 保守(ご希望に応じて):月額で、サイトやシステムを継続して見守り、必要な更新を行います。
代表コメント
株式会社Rabbitly 代表取締役 森 悠貴
昨今、サイバー攻撃に関するニュースを聞かない日が無いほどの事態となっているかと思います。特に日本のセキュリティは、海外のハッカーから簡単に攻撃できてしまうほど、セキュリティ意識・セキュリティ対策が弱いと言われています。
我々は、日本のセキュリティを守るため、本サービスの開始を決断致しました。
是非とも「事業停止」や、「情報漏洩」、「データ改ざん」などの最悪な事態となる前に、対策を実施いただきたいと思っております。お気軽にご相談ください!
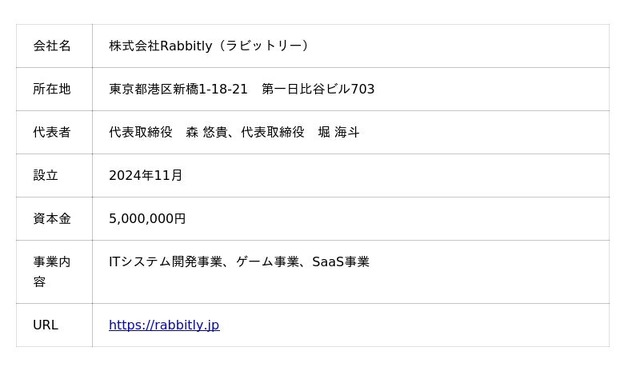
会社概要
お問い合わせ先
サービスに関するお問い合わせ:CyberScope サービスサイトの申し込みフォーム(https://rabbitly.jp/security/)
報道関係の方からのお問い合わせ:株式会社Rabbitly お問い合わせフォーム(https://rabbitly.jp/contact)
企業プレスリリース詳細へ
PR TIMESトップへ


