



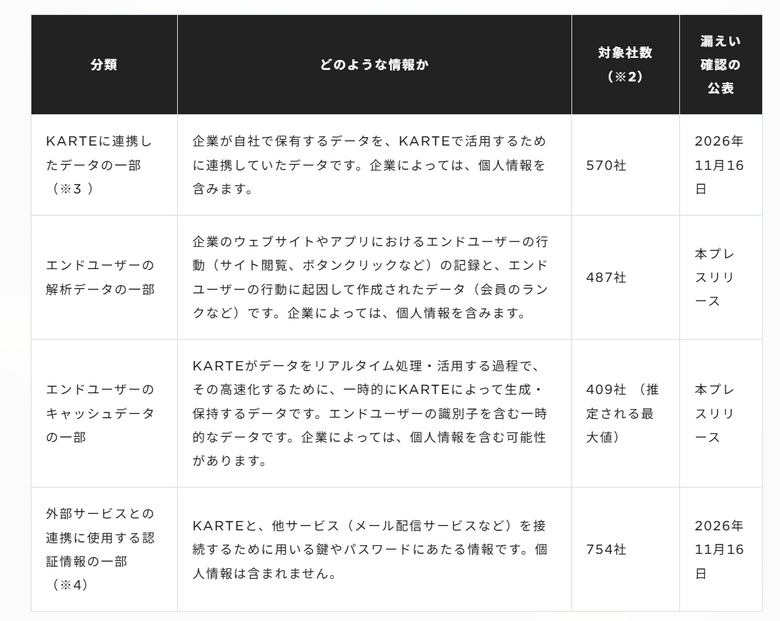
プレイドは2026年11月20日、顧客体験プラットフォーム「KARTE」への不正アクセスについて調査結果を公表しました。企業がKARTEに連携していたデータの一部が漏えいしたのは570社、外部サービスとの連携に使う認証情報の一部が漏えいしたのは754社にのぼります。
漏えいの対象には、すでにKARTEを解約した企業のデータも含まれていました。プレイドはテクノエッジの取材に対し、契約終了後に削除するはずの情報が「規約で定めた範囲を超えて」残っていたと認めています。一方で、該当する元顧客が何社あるのかは明らかにしていません。
KARTEは11月13日から全サービスを停止しており、再開は2027年1月中旬からの段階的な実施を目標としています。
何が起きたか
不正アクセスが起きたのは11月13日未明です。プレイドの11月16日の発表によると、同社は同日8時59分に検知し、15時23分ごろまでに封じ込め対応を終えました。KARTEはこの日から全サービスが止まっています。
11月20日の発表では、侵入の経路を具体的に説明しました。攻撃者は複数の経路を繰り返し探査したうえで、外部に公開された経路上にある内部処理機能の脆弱性を突いてデータの一部を取得しました。さらに、盗んだ認証情報を使ってKARTEの管理画面にも侵入しています。
区分 | 対象 | 公表日 |
|---|---|---|
KARTEに連携されたデータの一部 | 570社 | 11月16日 |
外部サービス連携用の認証情報の一部 | 754社 | 11月16日 |
エンドユーザーの解析データの一部 | 487社 | 11月20日 |
エンドユーザーのキャッシュデータの一部 | 推定最大409社 | 11月20日 |
KARTEログイン用のメールアドレス(プレイド保有) | 79,249件 | 11月16日 |
営業・サポート活動で得た連絡先(プレイド保有) | 45,816件 | 11月20日 |
プレイドは11月24日から、対象企業へ詳細なデータを順次引き渡すとしています。11月分と停止期間中の利用料は請求しません。
解約したのに、データは残っていた
今回の漏えいでは、KARTEをすでにやめていた企業からも被害の公表が続いています。テクノエッジが各社の発表を確認したところ、少なくとも4社が「利用を終えた後もプレイド側にデータが残っていた」と説明していました。
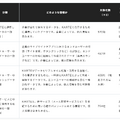
企業(サービス) | KARTEの終了時期 | 公表された規模 |
|---|---|---|
2023年11月末に契約終了、12月に連携停止 | 最大29,950件(重複あり) | |
2025年1月31日に契約終了 | メールアドレス27,530件 | |
2025年6月末に契約終了 | 最大9,890件 | |
2026年6月に利用終了 | 150,069件(レコード数) |
最も古いoverflowの場合、契約を終えてから約3年がたっています。カイテクとウェルカムは、規約上は契約終了から90日以内に個人情報が消去される取り決めだったと説明しています。
プレイドはテクノエッジの取材に対して、個別企業の契約状況については守秘義務を理由に言及を避けたものの、残存そのものは認めました。
「当社は、利用契約が終了した企業の情報を削除する運用を行ってまいりました。一部の企業について削除ができておらず、規約で定めた範囲を超えて情報が残っておりました」
根拠となる規約はKARTE利用規約の第40条第3項です。プレイドによると、利用契約の終了後、サービス内の個人情報は90日以内に、それ以外のデータは同社が定める相当な期間を経た後に削除すると定めています。
11月20日の発表では、削除できていなかった原因を人手による作業と管理の不備だと説明しました。11月16日の発表で対象を「ご利用企業」と表現していた点も、契約を終えた企業が含まれるとして訂正し、謝罪しています。
残っているデータは、まだ消去できていません。プレイドは「調査のために記録を保全する必要がある」として、検証が終わった後に削除すると回答しました。
これとは別に、KARTEを使い続けている企業でも、退会者や解約者の情報が対象に含まれていた例があります。オプテージはmineoの対象最大142万件に、2020年1月以降に解約した一部の利用者が含まれるとしています。Jリーグや雨風太陽(ポケットマルシェ)も、退会済みの利用者が対象に入ると公表しました。これらの企業や団体について、退会者の情報が残っていた理由までは不明です。
解約した顧客企業は何社か?
解約した顧客企業は何社か。 プレイドは「ご利用が終了している企業のみの社数は、公表しておりません」と回答しました。570社のうちどれだけが解約済みなのかは分かりません。対象企業へは個別に連絡を進めているとしています。
なぜデータを削除できていなかったのか。 発表は人手の作業と管理の不備を挙げていますが、削除の運用が実際にどうなっていたかは「調査を進めております」という回答にとどまりました。
影響を公表した主な組織
テクノエッジが11月20日13時時点で把握している公表は、機能停止のみの告知を含めて72組織です。プレイドが示した570社の一部にすぎず、公表は今後も続くとみられます。特に件数の大きい組織は次のとおりです。
組織 | 公表された件数 | 数字の性質 | 主な項目 |
|---|---|---|---|
約1,911万件 | 漏えいを確認 | 氏名、メールアドレス、生年月日、性別、会員ID | |
約1,829万件 | 会員アカウント数で、可能性のある最大値 | 会員ID、メールアドレス、姓、生年月日、性別、郵便番号 | |
約700万件 | 漏えいを確認。ほかに家族情報約5万件 | 生年月日、性別、都道府県、郵便番号、子の生年月 | |
最大6,974,506件 | 重複を含む。人数は精査中 | 識別子ID、誕生日または誕生月、年代、郵便番号 | |
約650万件 | 漏えいを確認 | 性別、年齢、居住地域 | |
最大約598万件 | 流出の可能性。Francfranc会員の数字 | 氏名、生年月日、性別、メールアドレス、電話番号など | |
5,819,779件 | 漏えいを確認 | メールアドレス、ハッシュ化されたユーザーID | |
最大約432万件 | 可能性。重複を含む最大値 | メールアドレス、会員ID、性別、年代、都道府県 | |
約406万件 | 漏えいの可能性 | 暗号化した会員ID、性別、年齢、生年月日 | |
3,398,469人 | 漏えいを確認。大半は識別番号と都道府県のみ | 識別番号、都道府県。約6万人は氏名や連絡先を含む |
カード情報やログインパスワードについては、確認できた範囲では各社とも「含まれない」「KARTEに渡していない」と説明しています。