



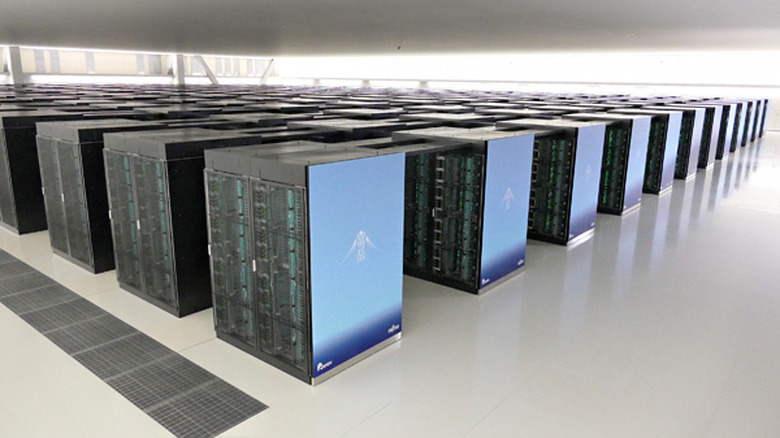
理化学研究所は11月20日、スーパーコンピュータ「富岳」と「理究」への不正アクセスについて第2報を発表しました。利用者が「富岳」に置いた認証情報430件が持ち出された痕跡を確認した。利用者情報についても、新たに住所や電話番号などが対象に加わりました。
持ち出しの痕跡が見つかったのは、一部の利用者のホームディレクトリにあった、外部システムへの接続用の認証情報(SSH秘密鍵など)です。内訳は、パスフレーズを設定していない秘密鍵が233件、設定している秘密鍵が197件でした。
理研は、一部の認証情報について外部への接続の痕跡をすでに確認しています。それ以外の悪用は確認できていないものの、二次被害を防ぐため、漏えいが発生したことを前提に対応するとしています。対象の利用者には個別に順次連絡し、それぞれの接続先で鍵を無効にして再発行するよう依頼しています。
利用者情報については「富岳」の利用者4222名分で、侵入者がアクセスした痕跡を特定しました。AIを活用したログ解析などで調べた結果だとしています。第1報で挙げていた氏名、メールアドレス、利用者IDに加えて、次の項目が新たに確認されました。
アカウント登録時の入力情報(住所、所属、その他の属性情報、電話番号などの連絡先)
本人確認状況の記録(使用した書類の種類のみ。本人確認書類そのものの流出は確認できていない)
外部での悪用は確認できていませんが、こちらも漏えいを前提に緊急対応を行うとしています。
「富岳」は11月14日午前4時30分から運用を停止。再開の時期は、公開サービスと管理用ネットワークの分離、サーバーの再構築などの再発防止策を講じたうえで判断するとしており、具体的な日程は明らかになっていません。理研は改革プランを早急に取りまとめるとともに、外部有識者を含む調査委員会を設置します。警察には、11月16日に埼玉県警、16日と19日に兵庫県警へ経緯を説明したとのことです。
なお、理研が11月16日に発表した第1報によると、不審な通信を検知したのは11月12日で、13日に不正アクセスの事実を確認しました。侵入は11月10日から13日にかけて行われ、インターネット上に公開していた「富岳」の稼働状況を表示するウェブページ(ダッシュボード)が足がかりになりました。具体的な侵入方法は調査中です。
侵入者は内部の複数のサーバを不正に操作しており、一部のサーバでは不正なプログラムの設置などの改ざんも確認しました。影響を受けた可能性がある利用者は、「富岳」が最大4222名、「理究」が最大375名の計最大4597名でした。取得した認証情報の一部を使って、ほかのシステムへの接続を試みていたことも、この時点で確認しています。
理研は利用者に対し、「富岳」に保存していたSSH秘密鍵や認証情報を接続先のサービスで無効にして再発行すること、「富岳」や理研をかたる不審なメールのリンクや添付ファイルを開かないことを呼びかけています。