



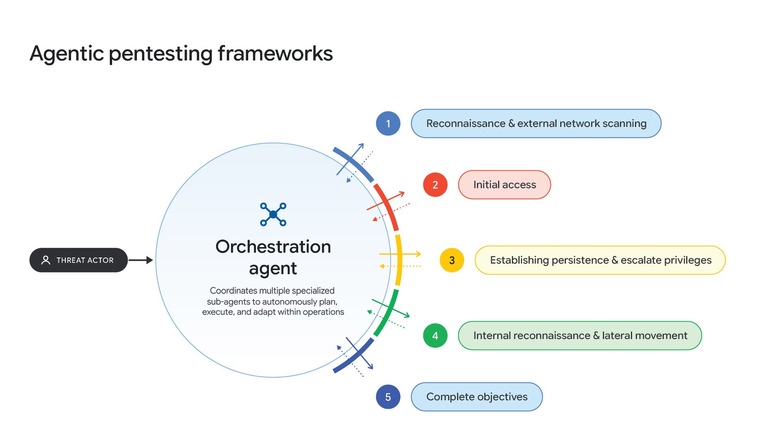
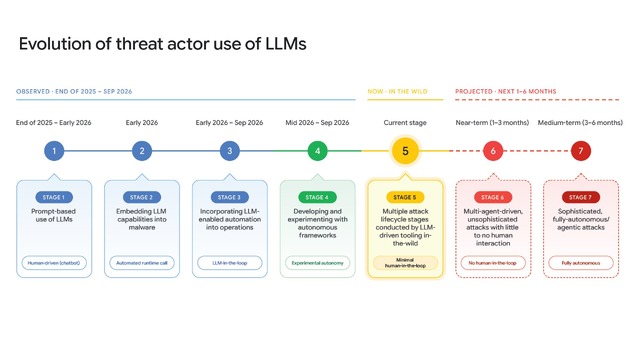
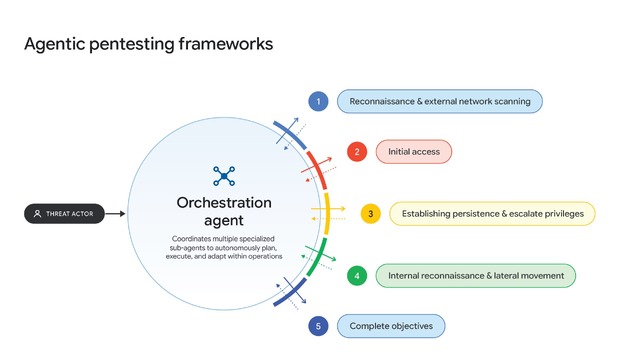
Googleの脅威インテリジェンスグループ(GTIG)とMandiantは、攻撃者による生成AIの悪用をまとめた四半期レポートを発表しました。攻撃者は、AIに1回ずつ質問する使い方から、複数のAIエージェントに侵入を自動で進めさせる段階に移ったとしています。
目を引くのは、AIコーディングツールの設定ファイルを狙った攻撃です。GTIGが「MIDNIGHT NEPTUNE」と呼ぶ攻撃者は、北米と欧州の暗号資産関連の組織を、偽の採用担当者のプロフィールや偽の会議サイト、画面の指示どおりにコマンドを実行させる「ClickFix」の手口で攻撃しました。社内のコードリポジトリまで入り込むと、リポジトリ内のClaude Codeの設定ファイル「.claude/settings.json」を書き換えます。開発者がそのリポジトリでClaude Codeを起動すると、「SOMBERMEME」というバックドアが自動でダウンロードされる仕組みでした。
侵入の自動化では、オープンソースの攻撃フレームワークが実際の侵入で使われています。中心はARTEXで、ほかにCAIRN、CyberStrikeAI、PentAGIなどが挙がっています。ARTEXは2026年7月にGitHubで公開されたペネトレーションテスト用のツールで、セキュリティ会社のWizによると10月8日に非公開化された時点でフォークが1万2000件を超えていました。WizとGoogleは10月、中国の国家とつながりのある攻撃者がARTEXを使ってIT・ソフトウェア企業などを攻撃したと報告しています。
脆弱性を見つけてから悪用するまでの工程も自動化が進んでいます。露出していたサーバーから見つかったツール「exploit_agent」は、複数のLLMにつながり、Webアプリのパッチ前後のコードを比べて脆弱性を見つけ、攻撃コードを作って実行するまでを自動で回していました。標的はフランスのメディア・エンタメ業界と教育関連のWebサイトです。
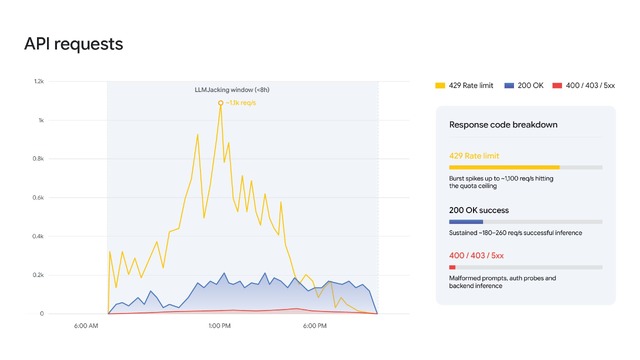
盗んだAIの利用権を売る「LLMJacking」も広がっています。Mandiantが対応した事例では、1日で10万ドルを超える不正請求が発生し、最悪の例では累計100万ドルに達しました。盗んだ認証情報をまとめて転売する「LLM Mixer」と呼ばれる地下サービスもあり、価格は100万トークンあたり0.10~25ドルです。