



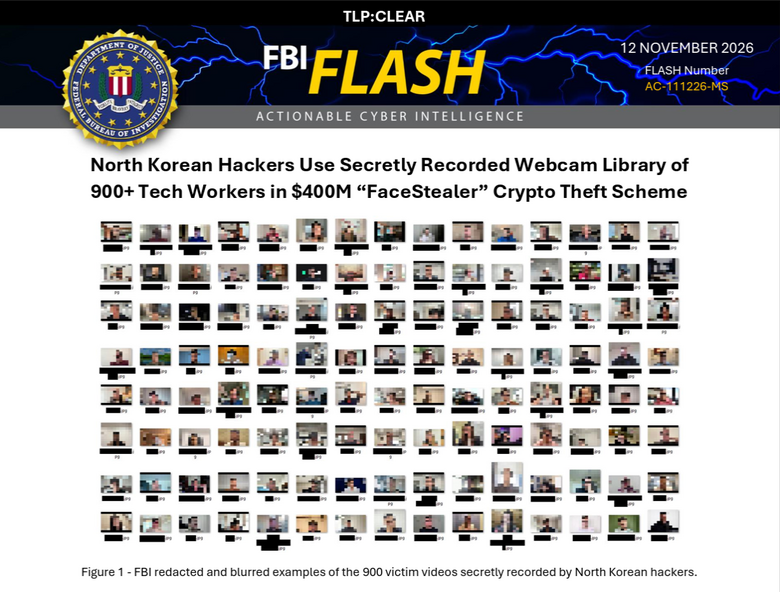
米FBIと米司法省は米国時間11月12日、北朝鮮のハッカーが使っていたソーシャルエンジニアリング攻撃「FaceStealer」のクラウド基盤を押収したと発表しました。FBIは、被害者のウェブカメラを盗み撮りした動画900本以上も押収しています。過去18か月で盗まれた暗号資産は4億ドルを超えます。FBIはこの攻撃を、民間でSapphire Sleet、APT38、BlueNoroffなどと呼ばれる北朝鮮のグループによるものとしています。
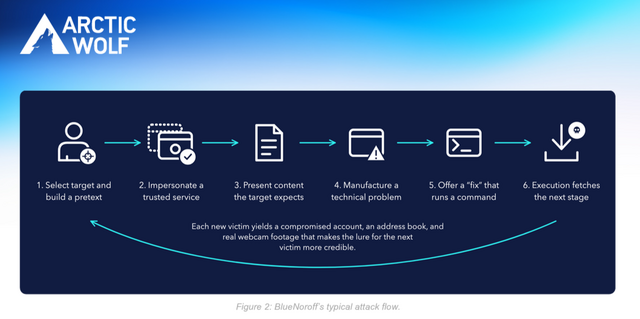
FBIが同日公開した注意喚起文書(FLASH)によると、手口はこうです。まず乗っ取ったTelegramなどのアカウントから、被害者の知人に「近況を話そう」「投資の話がある」とビデオ会議を持ちかけます。Calendlyで日程を決め、直前に本物そっくりのZoomやTeamsの偽リンク(例:uu01webzoom.us、teams.livemeet.us)を送ります。会議に入ると、以前の被害者から盗み撮りした映像が流れ、知人が参加しているように見えます。そこで「声が聞こえない」などの不具合を装い、「更新」と称してリンクのクリックやスクリプトの実行、ターミナルへのコードの貼り付けをさせます。これでマルウェアに感染し、その間に本人のカメラ映像も録られます。被害者は次の「おとり」にされ、連鎖的に広がっていきます。暗号資産は、感染から数か月~1年以上たって残高が増えてから盗まれた例もあります。
標的は暗号資産・Web3業界だけではありません。FBIによると、今年、週に数千万回ダウンロードされる有名なJavaScriptライブラリの管理者がこの手口で感染し、悪意ある依存パッケージを仕込まれました。早く見つかったため大規模な被害は防げたといいます。npmやRustの管理者を狙った試みも複数あります。
生成AIの悪用も始まっています。FBIは、暗号資産業界の著名人の写真や動画からディープフェイクを作り、偽会議の参加者に見せかける例を挙げています。ただし現時点では、盗んだ本物の映像を使う方が圧倒的に多いとしています。FBIはこの部分について、セキュリティ企業Arctic Wolfの協力に謝意を示しています。
Arctic Wolfの白書によると、標的として資料が用意されていた人物は58か国の677人で、日本は18人(2.7%)、国別で6番目でした(攻撃者が用意した資料の数で、侵害が確認された人数ではありません)。確認できたディープフェイク動画は40本で、使われた生成AIにはGrok Imagine、Google、ByteDance系のBytePlus ModelArkなどがあります。
FBIによると対策のポイントは次のとおりです。会議にはリンクではなく公式アプリと招待コードで入る。招待した本人が確認できるまでカメラをオンにしない。会議中の「更新」でスクリプトやコマンドを実行しない。会議の予定は、連絡が来たのとは別の手段で本人に確かめる。TelegramやSlackなどは多要素認証とログイン通知を設定する。被害に遭ったと思ったら、IC3に「FaceStealer」のキーワードで届け出る――ことです。
同じ司法省の発表では、10月29日ごろの暗号資産取引所Binanceからの60億ドル超の盗難も北朝鮮(FBIの呼称は「TraderTraitor」)の犯行だとし、27億ドル超を凍結、うち12億ドル超の押収・拘束が裁判所に認められたと説明しています。